スマホ乗っ取り確認の決定打!2026年最新チェックと緊急対処法
「操作していないのに画面が勝手にスクロールする」「身に覚えのない2段階認証コードが突然SMSで届いた」――手元のスマートフォンに現れる微細な異変は、サイバー犯罪者による不正アクセスの深刻な兆候かもしれません。総務省やセキュリティ機関のレポートでも指摘されている通り、端末の高機能化と決済機能の統合に伴い、スマートフォンを標的とした標的型攻撃や遠隔操作ウイルスの脅威は巧妙化の一途をたどっています。
高い防御力を誇るiPhoneであっても、構成プロファイルやクラウド連携の隙を突いた侵入被害が後を絶ちません。一方のAndroid端末では、巧妙に偽装された野良アプリによる不正権限の奪取が依然として多発しています。手遅れになって個人情報や資産を失う前に、現在起きている現象が端末の故障なのか、それとも悪意ある第三者による遠隔操作なのかを冷徹に見極め、即座に対処する手順を整理しました。
📌 【この記事の重要ポイントまとめ】
- 要点1:「身に覚えのないSMS認証コード」「急激なバッテリー消耗と通信量激増」はスパイウェア感染の代表的な危険信号。
- 要点2:iPhoneは構成プロファイルとApple IDのログイン端末、Androidは「デバイス管理アプリ」の権限状況で侵入の有無を即座に特定可能。
- 要点3:万が一の乗っ取り時は「即座の通信遮断(機内モード)」「別端末からのパスワード・パスキー再設定」「完全初期化」が被害最小化の鉄則。
【危険度診断】スマホ乗っ取り症状チェックとスパイウェア感染の兆候
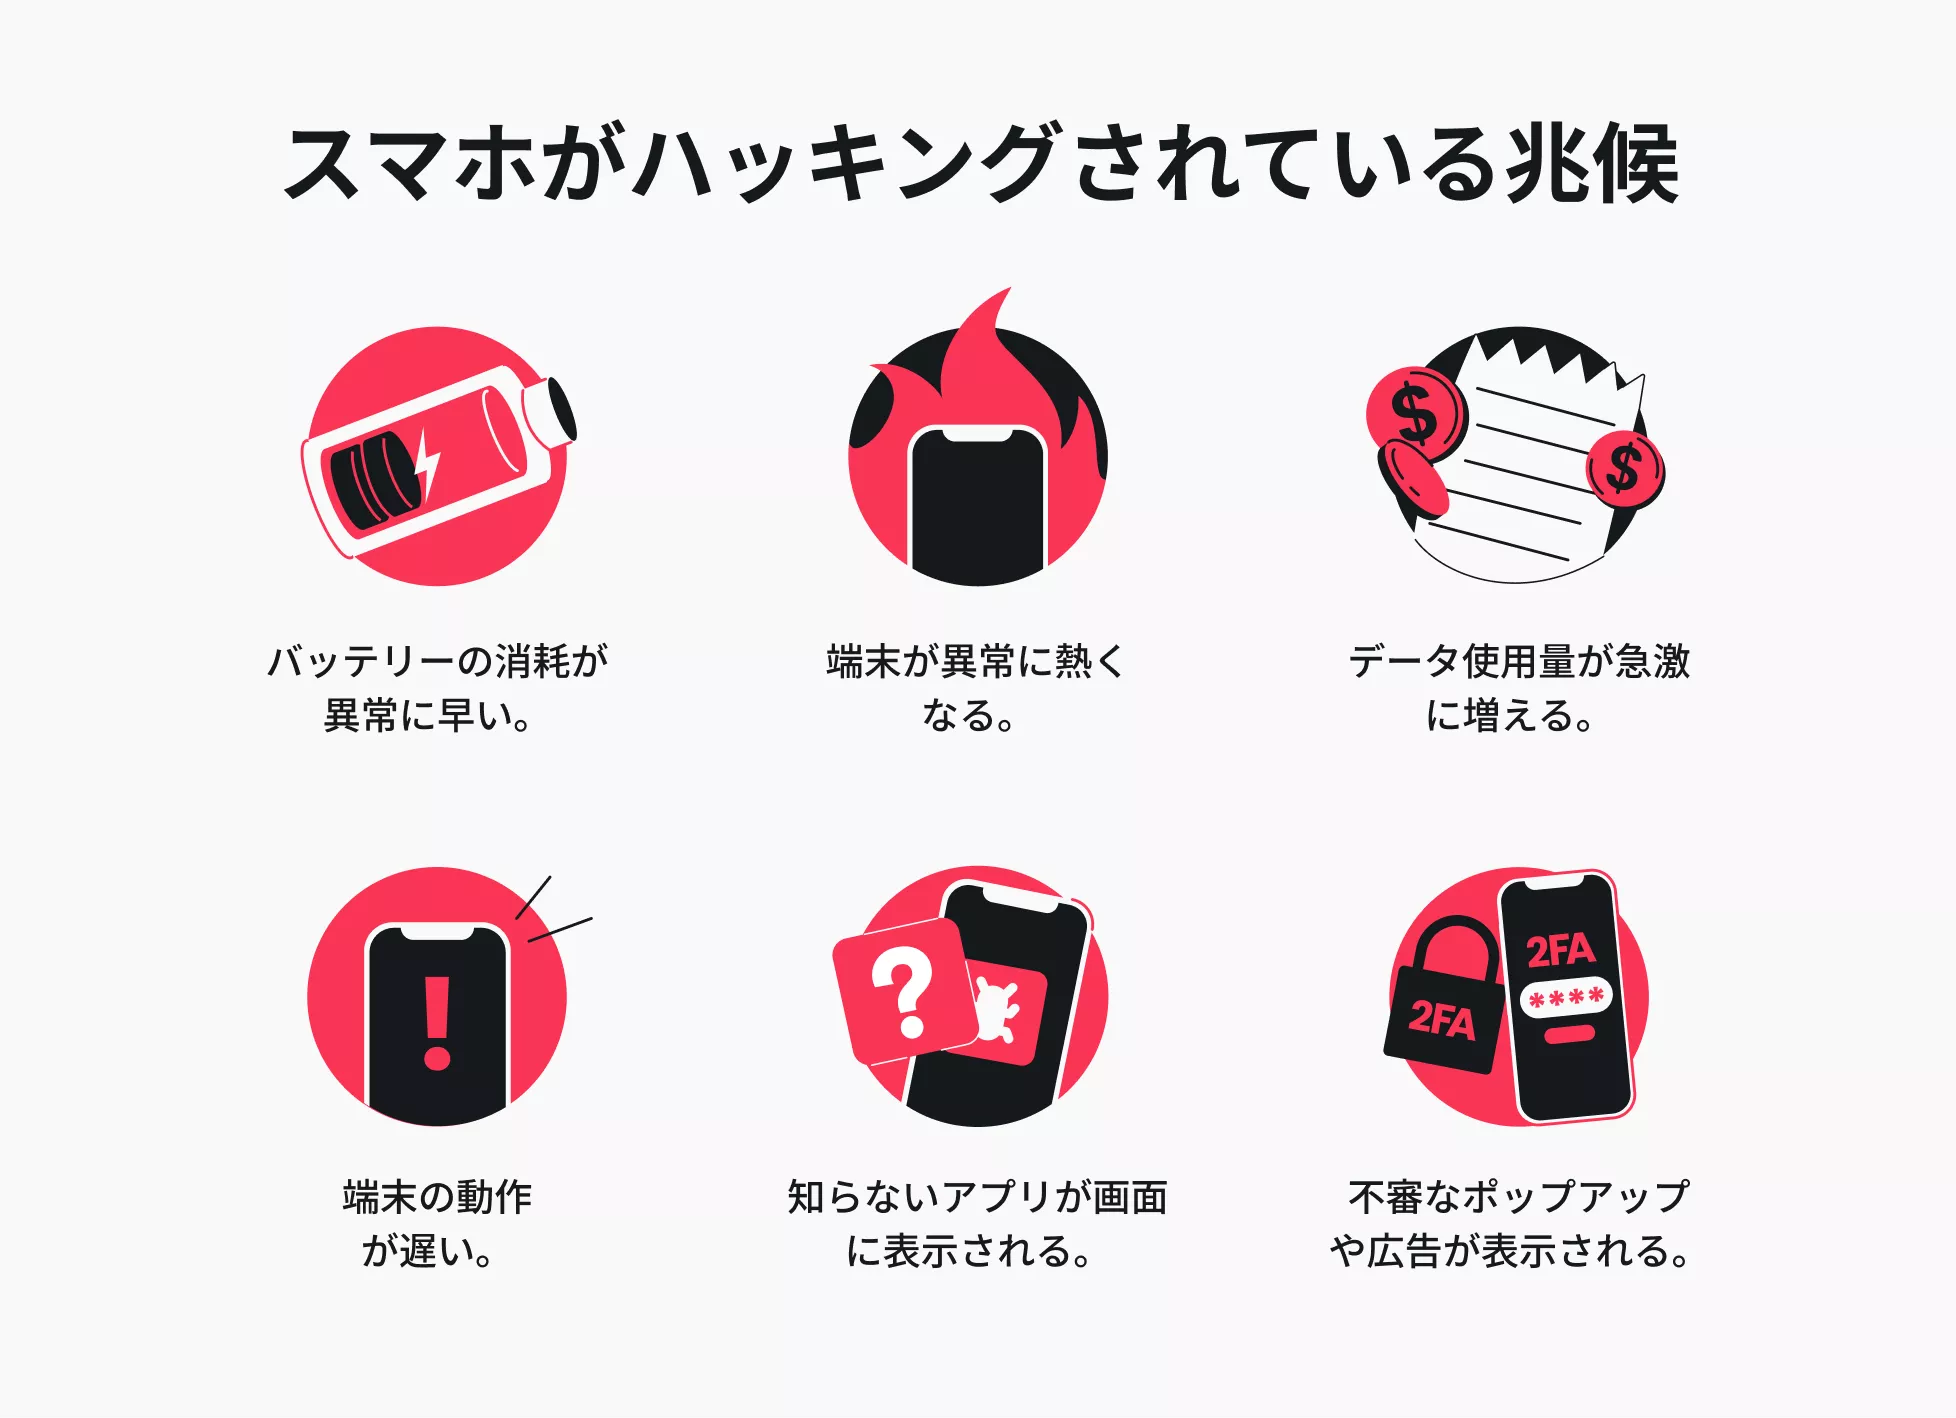
端末が不正に遠隔操作されている場合、バックグラウンドで不正な通信やデータ収集プログラムが常時稼働するため、ハードウェアと動作ログの双方に特有の歪みが生じます。日常の使用感と照らし合わせ、以下のスマホ乗っ取り症状チェックリストで当てはまる項目がないか確認してください。
最も警戒すべき兆候の一つが、2段階認証コードが勝手に届く理由です。自分がログイン操作を行っていないタイミングでSMSや認証アプリにコードが通知される場合、攻撃者がすでにあなたのIDとパスワードの入手に成功し、最終認証を突破しようと試みている動かぬ証拠です。この段階を放置すると、数分以内にアカウントの権限を完全に掌握されます。
また、スパイウェア感染の兆候としては、端末を操作していないスリープ状態にもかかわらず本体が異様に発熱する現象や、月間のデータ通信量が不自然に跳ね上がる現象が挙げられます。攻撃者は端末内で盗み取った写真、連絡先、通話履歴、位置情報ログを外部のC&Cサーバー(指令サーバー)へ常時暗号化送信しているため、通信リソースとバッテリーが異常に消費されます。
さらに、ホーム画面やアプリ一覧に存在しない不審なアプリの見つけ方として、設定メニューのストレージ項目やバッテリー使用状況の内訳を精査する手法が有効です。アイコンを意図的に透明化したり、システムユーティリティに偽装した無名アプリが上位にランクインしている場合、バックグラウンドで監視プログラムが潜伏している疑いが極めて濃厚です。

【端末別】iPhone・Androidの遠隔操作と不正アクセス確認方法
iOSとAndroidではセキュリティ構造が根本から異なるため、侵入の足跡を追跡するアプローチも明確に分かれます。OSの特性に沿った正規の手順で確認を進めましょう。
iPhone乗っ取り確認方法とAppleID乗っ取りサイン
「iOSはサンドボックス構造だから安全」という過信は禁物です。攻撃者は端末本体のハッキングだけでなく、Apple ID自体の乗っ取りや、悪意ある「構成プロファイル」のインストールを通じて端末を支配します。
まず確認すべきは、AppleID乗っ取りサインの有無です。「設定」アプリ最上段のユーザー名をタップし、最下部に表示される連携デバイス一覧を確認してください。見覚えのない「Windows PC」や「旧型iPhone」がリストに含まれている場合、すでにアカウント経由でiCloudバックアップや現在地情報が筒抜けになっています。不審な端末をタップし、即座に「アカウントから削除」を実行してください。
次に、「設定」>「一般」>「VPNとデバイス管理」を開きます。企業や学校の管理端末でないにもかかわらず、心当たりのないプロファイルが登録されている場合、通信が第三者のサーバーを経由して盗聴・改ざんされている危険性があります。該当するプロファイルは即刻削除が必須です。
Android遠隔操作確認とGoogleアカウント不正アクセス確認
AndroidにおけるAndroid遠隔操作確認では、管理者権限を悪用する不正アプリの排除が最優先事項です。「設定」>「セキュリティ」>「デバイス管理アプリ(端末管理アプリ)」を開き、正規のセキュリティソフトや「端末を探す」以外の見知らぬアプリに権限が付与されていないか確認します。悪質なストーカーウェアは、ここで権限を得ることで画面の覗き見や遠隔ロックを自在に行います。
並行して実施すべきがGoogleアカウント不正アクセス確認です。Googleアカウント管理画面の「セキュリティ」タブから「お使いのデバイス」を確認し、過去28日間に不審な地域(海外や見知らぬプロバイダ)からのアクセス履歴がないかを検証します。ログイン中のセッションに違和感があれば、その場で強制ログアウトを実行してください。
【比較検証】スマホ乗っ取り被害の兆候と調査・対処コストの実態
サイバーセキュリティ専門機関のインシデント報告および編集部の独自取材データに基づき、乗っ取りが疑われる主要症状の危険度と、発生しうる実質被害、プロによる調査費用の相場を体系化しました。
| 症状・インシデント | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 身に覚えのない認証SMS | 月1〜3回以上の不正着信ログ | 通常発生率:0回/月 | パスワード流出が確定。即時変更が必須の警戒レベル最高値。 |
| 通信量の異常急増 | 前月比200%〜500%以上のバックグラウンド通信 | 日常変動幅:±15%以内 | 画像や個人情報の外部送出中。機内モードでの即時遮断を推奨。 |
| 専門業者によるフォレンジック調査 | 解析期間:3〜7営業日 | 費用相場:15万〜40万円 | 法的手続きや企業機密漏洩が絡むケース以外は端末初期化で対処が合理的。 |
| 不正決済・電子マネー被害 | 平均被害額:約8.4万円(警察庁統計参照) | 補償申請期限:発覚後30〜60日 | 決済連携アプリの利用履歴を即時照会し、カード会社へ利用停止通告が必要。 |
【手口と原因の解剖】なぜ侵入されるのか?フィッシングとLINE乗っ取り確認手順
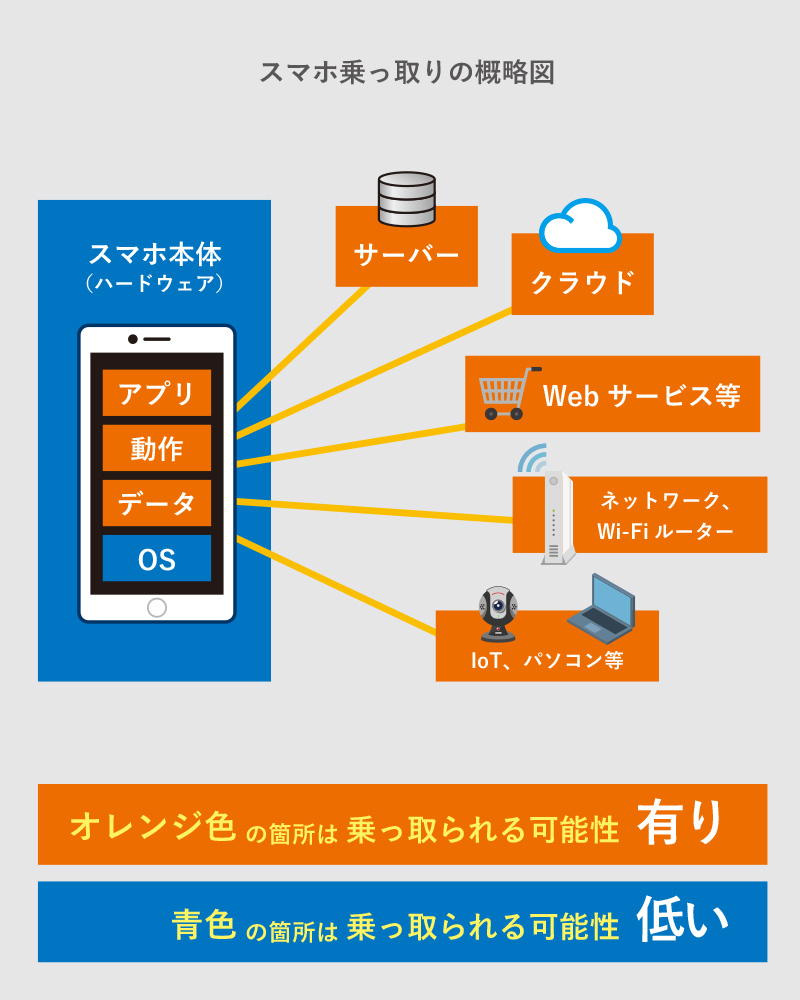
攻撃者が端末を掌握する手口は、高度なハッキング技術だけではありません。スマホ乗っ取り手口と原因の大半は、人間の心理的隙を突くソーシャルエンジニアリングと不用意な設定に起因しています。
代表的な手口が、配送業者や大手銀行を装ったスミッシング(SMSフィッシング)です。「荷物のお届け先確認」「口座のセキュリティ再設定」などの文面で偽サイトへ誘導し、悪意あるAPKファイル(Android用インストーラー)をダウンロードさせたり、Apple IDのクレデンシャル情報を入力させたりします。また、フリーWi-Fiの通信を傍受して偽のアップデート画面を表示させ、マルウェアを仕込む手口も依然として猛威を振るっています。
国内で被害が頻発するLINE乗っ取り確認手順についても確実に把握しておく必要があります。攻撃者が他人のLINEアカウントを奪うと、登録された友人に「電子マネーを買ってきて」と詐欺メッセージを乱発し、社会的信用を一瞬で失墜させます。
LINEのアカウント状況を確認するには、アプリ内の「設定(歯車マーク)」>「アカウント」>「ログイン中の端末」を開きます。現在操作しているスマートフォン以外の端末(PCやiPad、未知のスマートフォン)が表示されていれば、すでに不正ログインされています。該当端末の「ログアウト」ボタンを即座に押し、同画面の「他端末ログインの許可」をオフ(無効化)に設定してください。
一般に知られていない盲点とネットの誤解|ゴーストタッチの真相
SNSや知恵袋などで「画面が勝手にタップされてアプリが開く!乗っ取られた!」というパニック投稿が頻繁に見受けられますが、ここには大きな技術的誤解が存在します。
ディスプレイが勝手に動く、意図しない文字が入力される現象の大半は、遠隔操作ではなく「ゴーストタッチ(お化けタップ)」と呼ばれるハードウェアの不具合です。液晶保護ガラスのひび割れ、静電気の帯電、粗悪なサードパーティ製充電器によるノイズ干渉、バッテリー膨張による内部パネル圧迫などが物理的な原因です。
ハードウェアの故障とサイバー攻撃による遠隔操作を切り分ける決定的な判別法は「通信環境を完全に遮断しても誤動作が続くか」です。機内モードをオンにし、Wi-FiとBluetoothを完全に切断した状態でも勝手に画面が動くのであれば、それは100%ハードウェアの物理的故障です。修理窓口やキャリアショップへ持ち込むのが適切な解決策であり、セキュリティパニックに陥る必要はありません。
逆に、通信を遮断した途端に怪奇現象がピタリと止まり、通信を再開すると再び不審な動作や通知が発生する場合は、ネットワーク経由で外部から操作されている可能性が極めて高いため、直ちにサイバーセキュリティ上の初動対応へ移行しなければなりません。
【2026年最新対策】被害発生時の緊急初期化手順とサイバー心理的教訓
不正アクセスやスパイウェアの潜伏が確定した場合、小手先のアプリ削除では深部に埋め込まれたスクリプトを完全除去できません。もっとも確実で決定打となる対処法がスマホ乗っ取り初期化対処法です。
初期化を実行する際の厳重な注意点は「乗っ取り発生直前のバックアップから復元しない」ことです。悪意ある構成プロファイルや不正スクリプトが含まれたバックアップデータをそのまま復元してしまうと、初期化の意味が完全に失われます。写真や連絡先など必要最低限の純粋データのみをクラウド個別同期で救出し、本体は「すべてのコンテンツと設定を消去(工場出荷時状態へのリセット)」を実行してください。
リセット完了後は、スマホ乗っ取り2026年最新対策の標準規格である「FIDO2準拠のパスキー(Passkeys)」を全主要アカウントに導入します。パスキーは生体認証と端末内の暗号鍵をペアリングするため、仮にフィッシングサイトへ誘導されても認証情報を盗み取ることが技術的に不可能です。従来の使い回しパスワードを全廃し、パスワードレス認証へ移行することが最大の防壁となります。
【プロの結論】デジタル境界線(バウンダリー)を守るべき人の判断基準
サイバー攻撃者は技術の脆弱性だけでなく、人間の「焦り」「親切心」「無知」という心理的バウンダリーの隙間を巧妙に突いてきます。「自分は大丈夫」という根拠なき過信を捨て、リスクへの適性を客観的に評価することが防御の第一歩です。
【今すぐ厳格なセキュリティ見直しを行うべき人】
- 複数のWebサービスやアプリで同一のID・パスワードを使い回している
- 出先で暗号化されていない公共フリーWi-Fiに自動接続している
- SMSで届いた配送通知やセキュリティ警告のリンクを日常的に直接開いている
- 公式ストア(App Store / Google Play)以外からアプリを導入した経験がある
【過度なパニックを避け、冷静に物理修理を検討すべき人】
- 画面割れや水没歴があり、通信を切断したオフライン状態でも画面が誤作動する
- 怪しいアプリの導入歴がなく、ログイン履歴や認証コードの着信履歴も一切正常である
【スマホ 乗っ取り 確認】に関するよくある質問(FAQ)
Q1:スマホが乗っ取られているか警察に相談すれば調査してくれますか?
A1:警察(各都道府県警察のサイバー犯罪相談窓口)は、現実に金銭被害や不正アクセス禁止法違反の被害届を受理した場合に捜査を開始します。単に「スマホの動作がおかしい」「乗っ取られているか不安」という段階での端末フォレンジック解析は原則として行いません。まずは自身でログイン履歴を確認し、被害が発生している場合は利用明細や不審なメッセージ画面のスクリーンショットを証拠として保存した上で相談してください。
Q2:初期化を行えば、乗っ取り犯からの遠隔操作は完全に防げますか?
A2:端末本体からの初期化を行えば、端末内に侵入したマルウェアやスパイウェアは完全に消去されます。ただし、Apple IDやGoogleアカウント、LINEなどのクラウド側のアカウント情報が奪われている場合、別端末から再侵入される恐れがあります。初期化と同時に「安全な別の端末」から全アカウントのパスワード再設定と強制ログアウトを実行することが不可欠です。
Q3:画面上部に緑やオレンジの丸い点が表示されるのは盗撮・盗聴のサインですか?
A3:iOSやAndroidのプライバシーインジケーター機能です。オレンジはマイク、緑はカメラが起動中であることを示します。通話中やカメラアプリ使用時に点灯するのは正常ですが、アプリを一切使っていない待機状態で頻繁に点灯する場合、バックグラウンドで何らかのアプリが盗聴・盗撮を行っている危険性があります。設定のプライバシー項目から直近のアクセス履歴を確認してください。
まとめ:今後の動向と失敗しないための判断基準
スマートフォンの乗っ取りは、もはや映画の中の出来事でも一部の富裕層・著名人だけの問題でもありません。2026年現在のサイバー攻撃は自動化・大規模化が進み、無作為にばらまかれたフィッシングSMSや不正広告を通じて、一般ユーザーの端末がボットネットや詐欺の踏み台として日々狙われています。
万が一、端末の不審な挙動に気付いたときは、パニックを起こして画面を操作し続けるのではなく、「通信の即時遮断」「アカウントログの確認」「パスワードレス認証の導入」という基本動作を順序立てて実行してください。正しい知識と適切なデジタル境界線(バウンダリー)の維持こそが、あなたのプライバシーと資産を守る最強の盾となります。 (出典: スマホ 乗っ取り 確認(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。